建立可信賴的硬體基礎,實現機密AI
前言
隨著AI在各產業的應用日益普及,企業為支援各類AI應用,正處理大量敏感資料與專有模型。與此同時,AI相關法規與資料保護要求不斷演進,進一步提高了市場對資安、隱私與可信度的要求。因此,機密AI(Confidential AI)逐漸受到重視,透過強化資料與模型的安全防護,在保障資訊安全的同時,持續推動AI創新。
機密AI與其核心優勢
機密AI透過在資料與模型的處理過程中提供安全防護,提升AI工作負載的整體安全性,涵蓋AI訓練、微調與推論等應用情境。透過限制未經授權的資料存取,企業在將AI整合至關鍵業務流程時,能有效降低潛在的資安風險。除了保護資料外,機密AI也有助於防止AI模型遭竊取、竄改或濫用,進而保護企業的重要智慧財產。
此外,機密AI讓企業能夠安全地處理、分析及協作使用敏感資料或受法規管制的資料,而無須直接向其他參與方揭露底層資訊。這項能力對於多方協作與雲端運算環境尤其重要,能協助企業在滿足隱私保護與法規遵循要求的同時,確保機密資訊受到妥善保護。
以硬體安全為基礎:Intel Xeon 6驅動機密AI
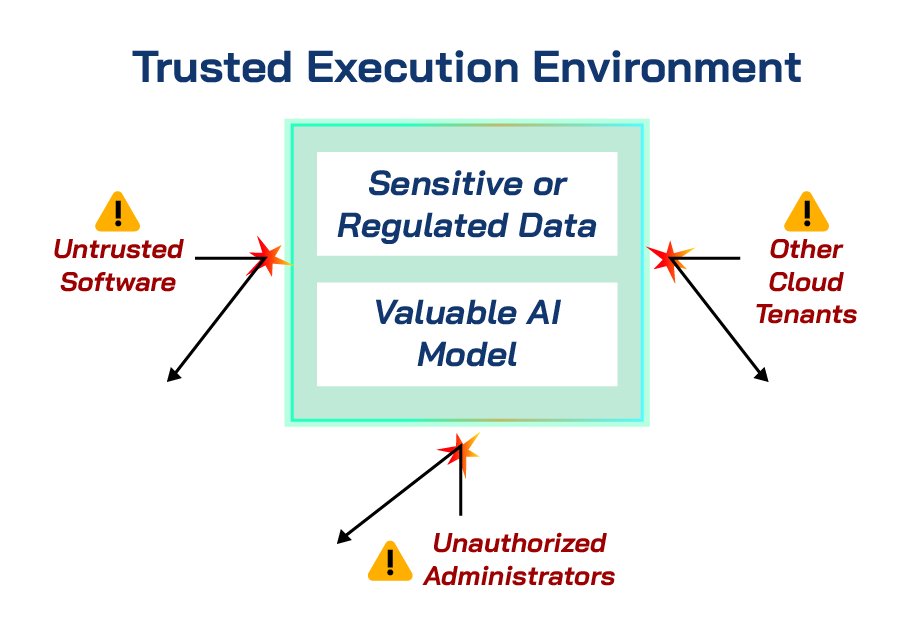
為確保AI工作負載的安全性,機密AI採用可信任執行環境(TEEs)等機密運算技術,在資料使用期間提供保護。可信任執行環境能建立隔離且受保護的執行空間,避免敏感資料、受法規管制的資訊及高價值 AI 模型遭不受信任的軟體、雲端租戶或管理人員未經授權存取。這種由硬體輔助的隔離機制,為企業與雲端環境中的AI工作負載提供安全防護基礎。
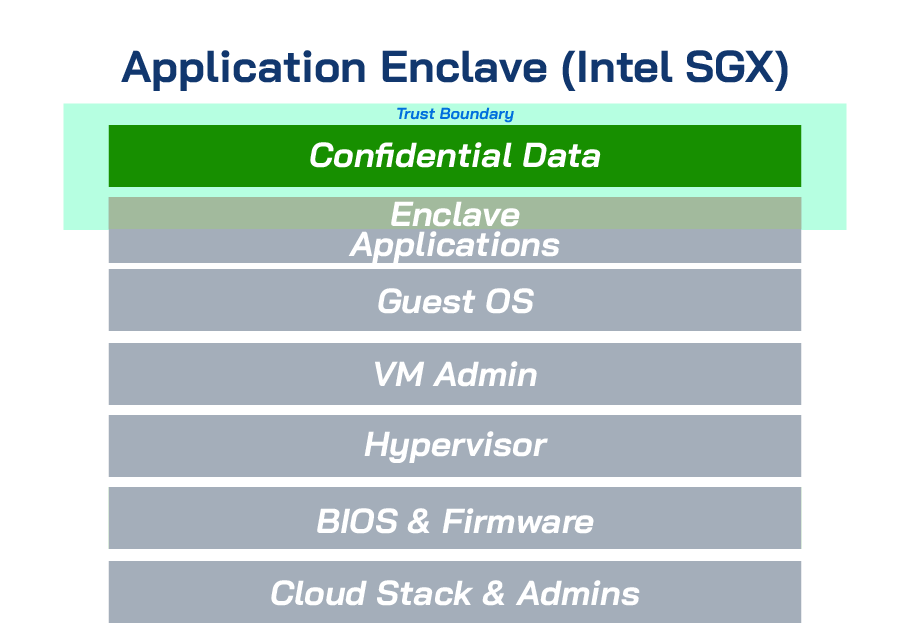
搭載於支援此功能的Intel Xeon 6處理器上,Intel Software Guard Extensions(Intel SGX)透過隔離的安全區域提供應用程式層級的保護,僅允許在其中執行的程式碼或函式存取機密資料。藉由先進的隔離、加密與密碼學遠端驗證機制,Intel SGX能縮小攻擊面,保護使用中的資料。這種細緻的防護方式,特別適合保護處理AI工作負載的特定功能或應用程式。
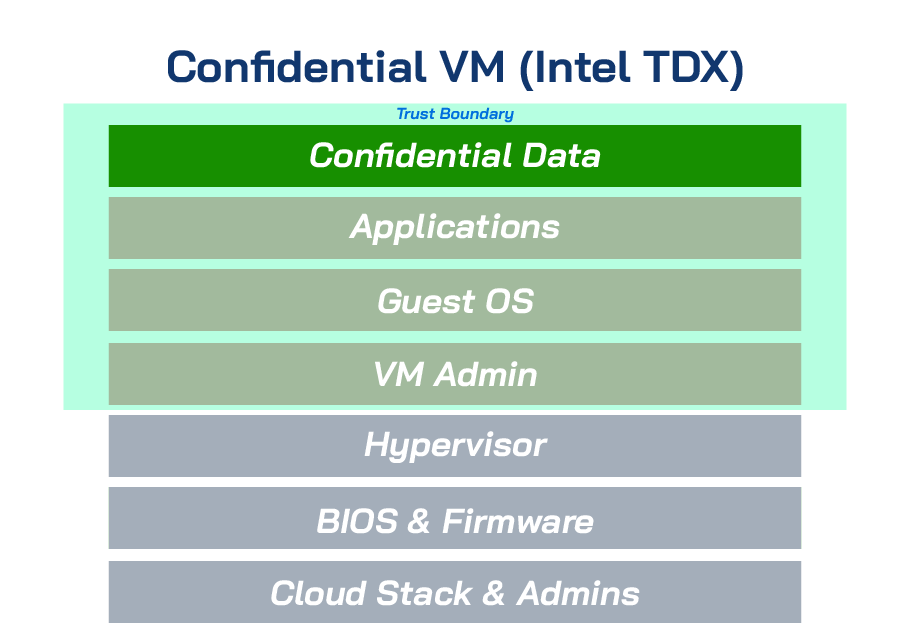
Intel Trust Domain Extensions(Intel TDX)則以Intel Xeon 6處理器為基礎,在虛擬機器(VM)層級提供由硬體強制執行的隔離機制。Intel TDX能防止雲端主機、虛擬機器監視器、管理架構及其他虛擬機器未經授權存取機密資料、客體作業系統與應用程式。相較於SGX,TDX能在整個虛擬機器周圍建立更廣泛的信任邊界,讓既有應用程式更容易轉移至機密運算環境,而且在多數情況下無須修改程式碼。
總結
透過整合Intel SGX、Intel TDX等Intel安全技術,AEWIN提供搭載Intel Xeon 6處理器的高效能伺服器,為機密AI建立穩固的硬體安全基礎。憑藉專為保護資料與AI工作負載打造的安全功能,AEWIN完整的伺服器產品組合可協助企業與雲端服務供應商建構值得信賴的AI基礎架構。